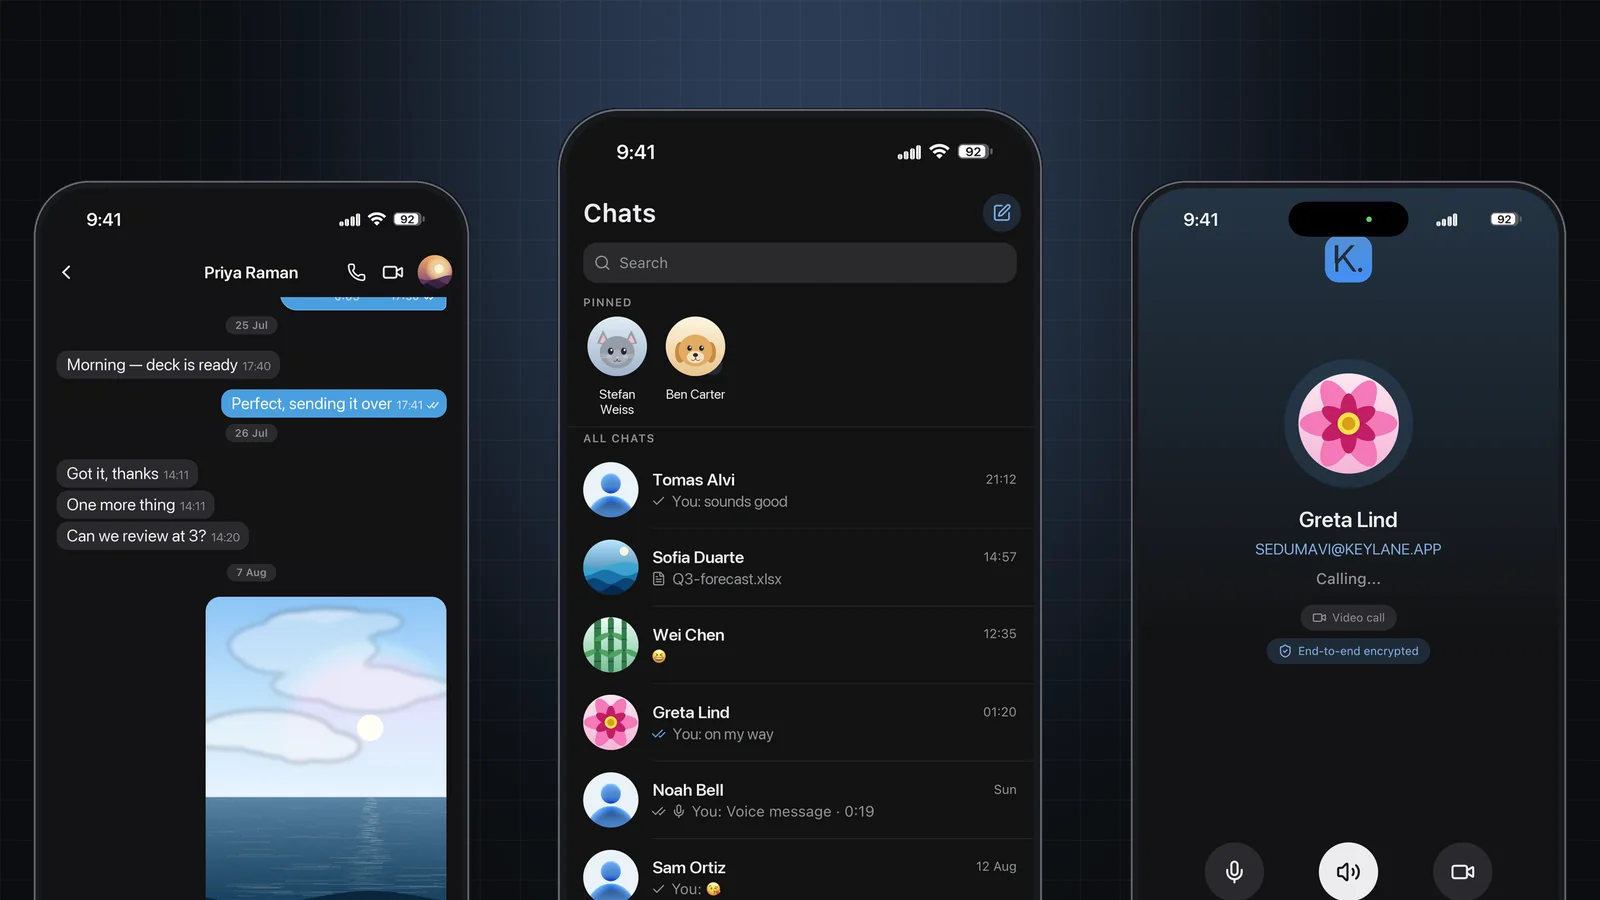
Какво излиза
Шест неща, които Keylane прави
Публична бета означава, че инвайт кодът отпада: всеки може да инсталира приложението и да си създаде идентичност. Това, което получава, е продуктът, който самите ние ползвахме през затворената бета.
Никой по средата не може да чете
Съобщения, файлове и разговори се криптират на телефона, преди да го напуснат, и само получателят може да ги отвори. Няма превключвател за това, защото никога не е изключено.
Без телефон, без имейл, без акаунт
Първото стартиране създава ключ на устройството и този ключ е идентичността. Няма регистрация, няма верификация, няма нищо за потребителя, което да пазим.
Relay, който не знае нищо ценно
Сървърите пренасят запечатани пликове, които не могат да отворят, и не записват кой ги е изпратил. Недоставените пликове се изтриват при доставка или най-късно след 14 дни.
Готов за квантовите компютри
Всеки разговор започва с хибридно ръкостискане — класически X25519 с постквантов ML-KEM — и груповите съобщения се опаковат по същия начин. Ключовете за идентичност са Ed25519 с ML-DSA.
Заключено значи заключено
Заключването на приложението унищожава хардуерния ключ, пазещ съхранените съобщения, в Secure Enclave или Keystore; само PIN-ът го възстановява. Иззет телефон със заключен екран дава само шифротекст.
Приложение, което наистина бихте избрали
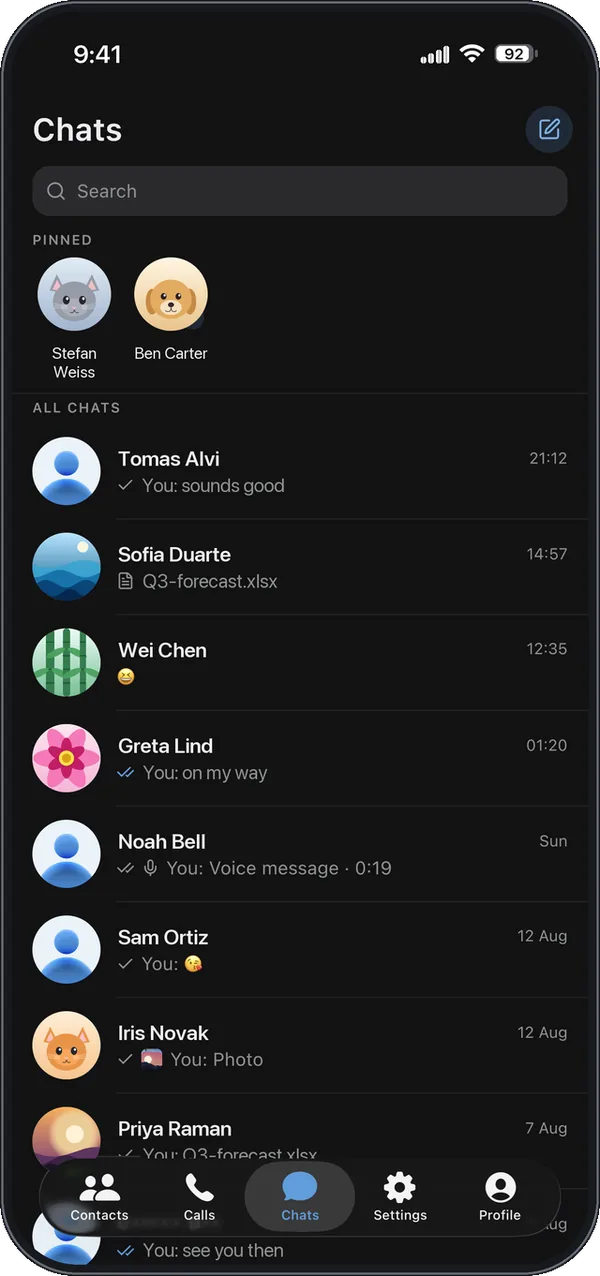
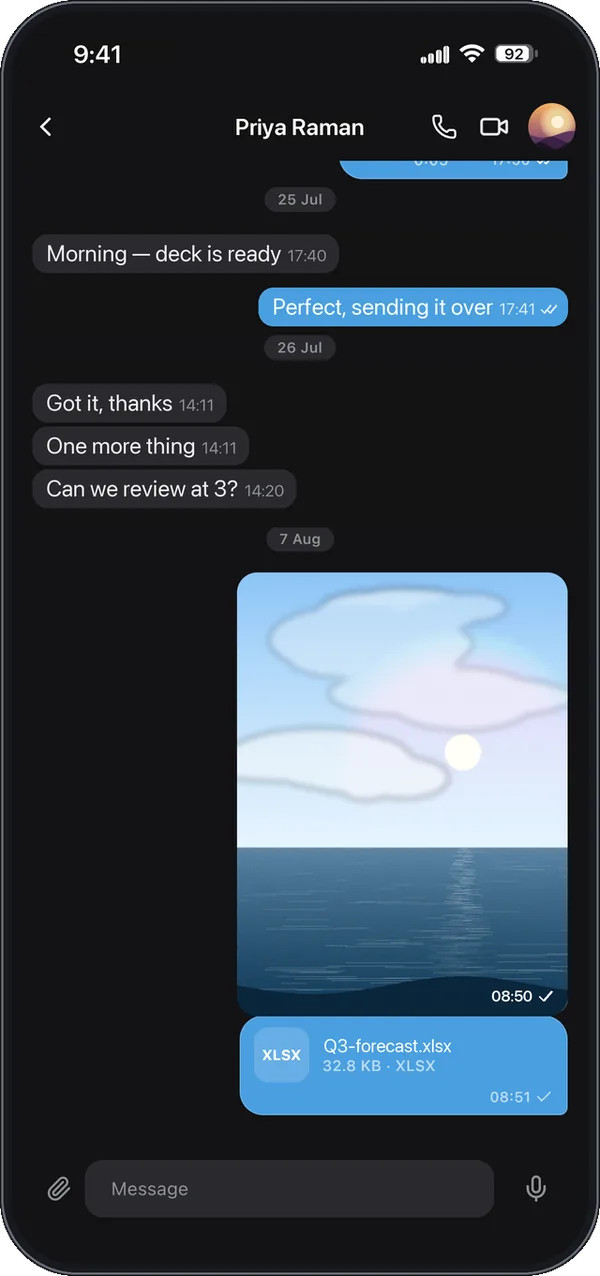
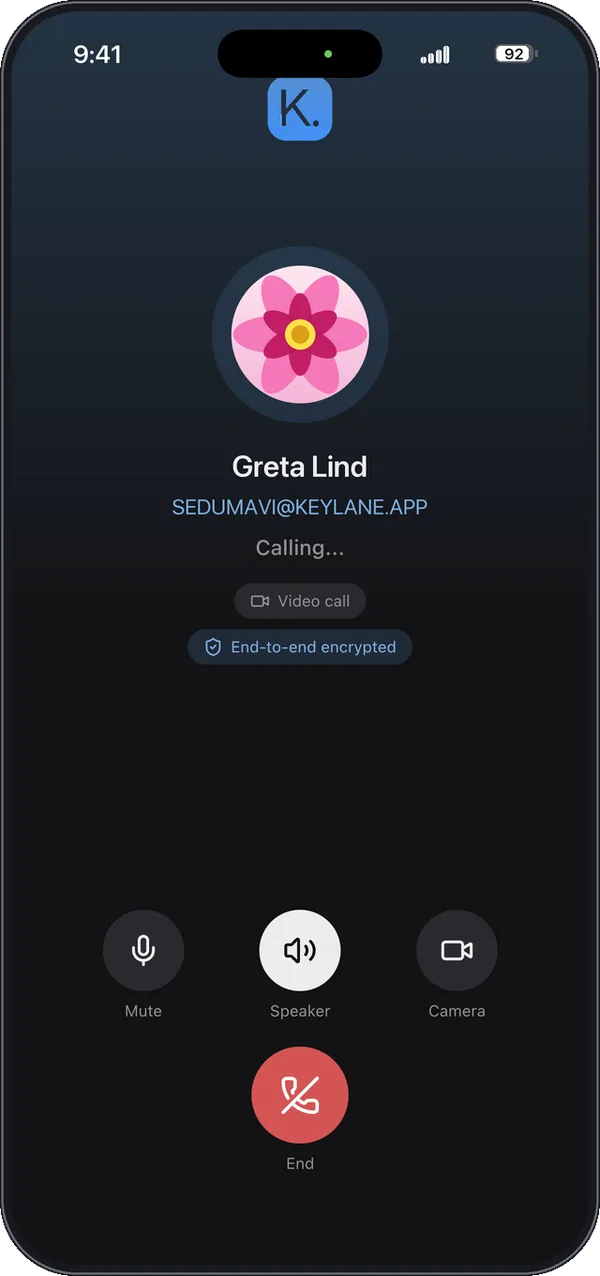
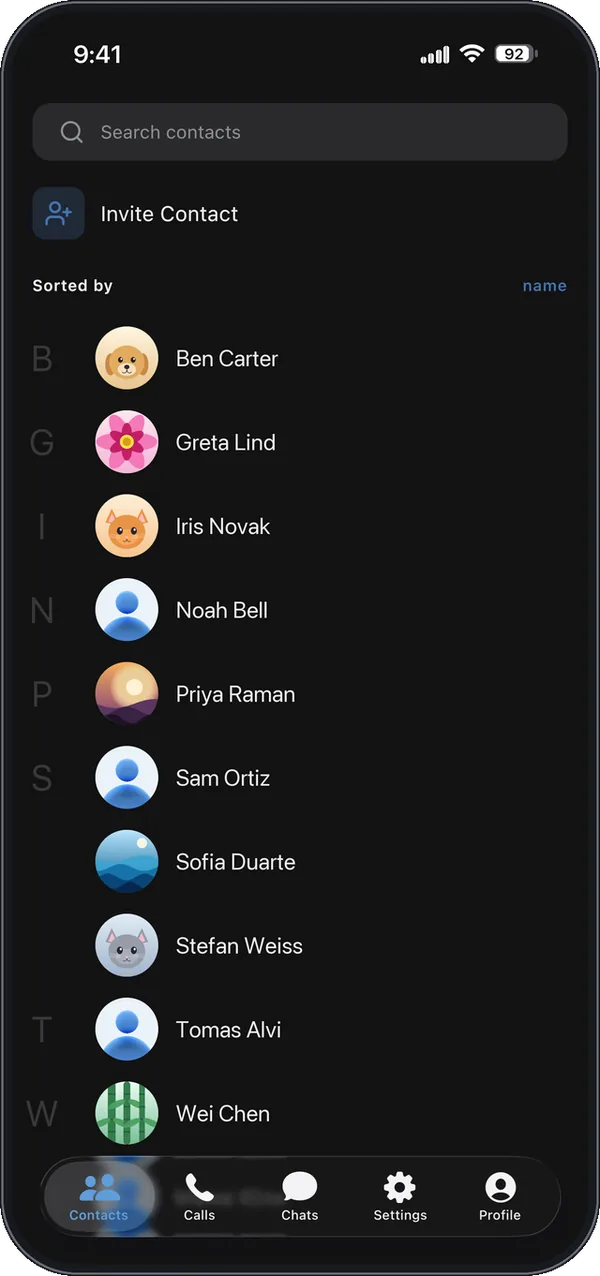
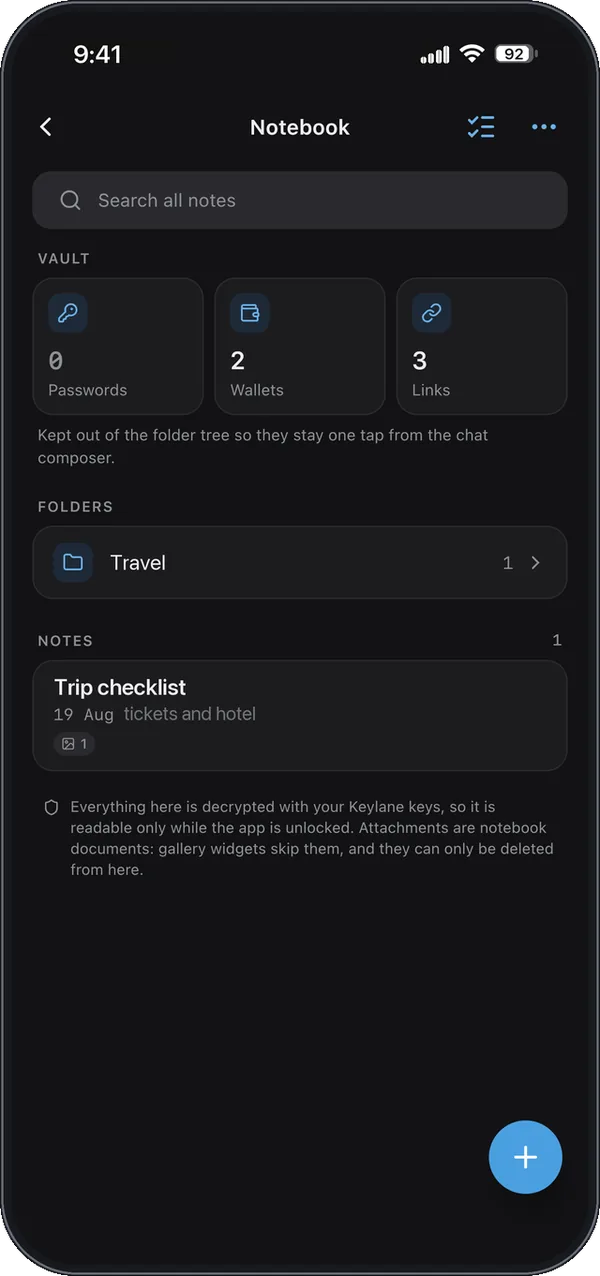
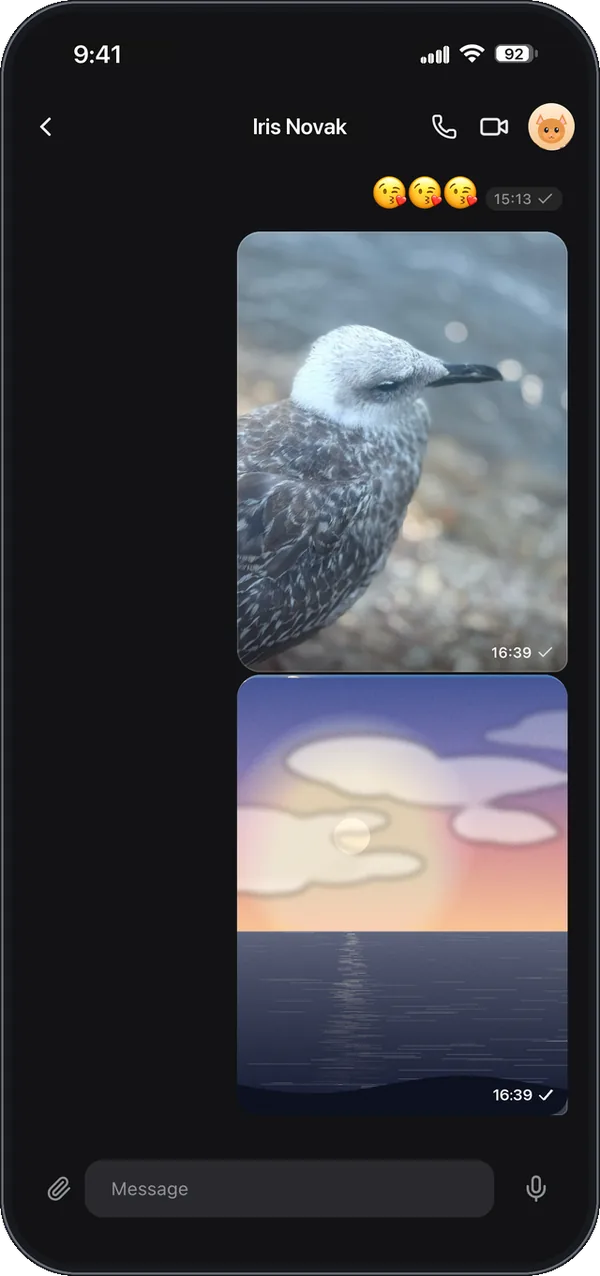
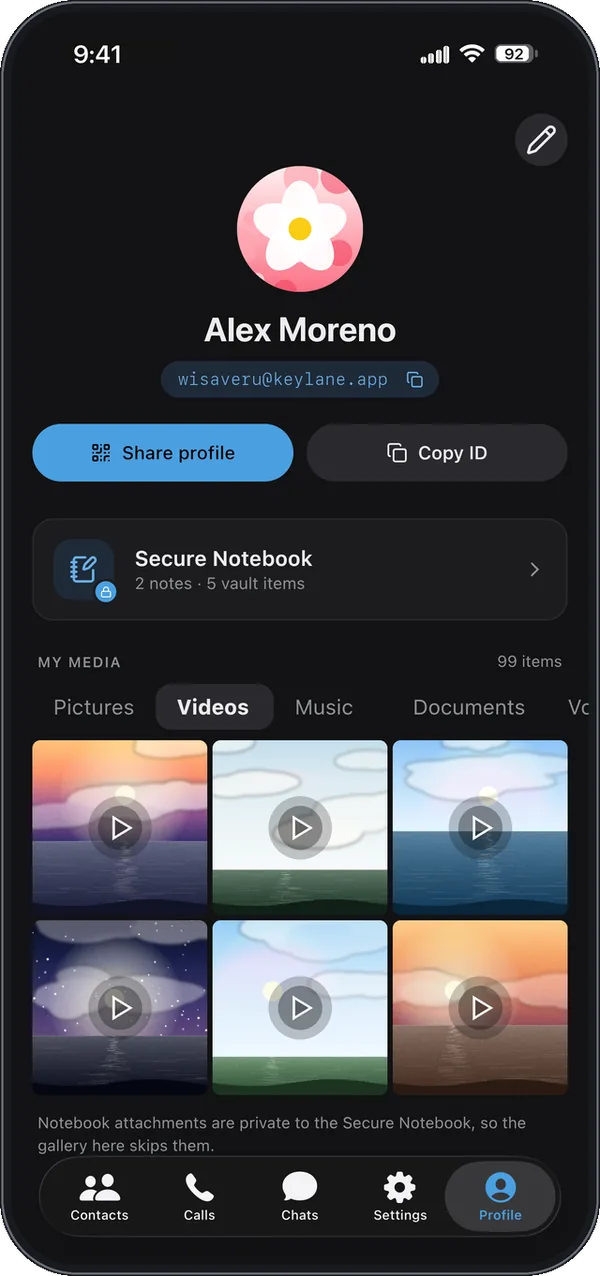
Разговори, снимки и файлове, криптирани гласови и видео разговори, контакти без телефонни номера и защитен бележник и трезор — с полиша на масов месинджър.
Екрани
Keylane на iOS
Под капака
Две Kotlin кодови бази, едно крипто ядро
Keylane е изграден от край до край от Livotov Labs на Kotlin: Kotlin Multiplatform приложение с Compose Multiplatform UI за Android и iOS, Ktor relay сървър и Kodium — нашата open-source, чисто Kotlin криптографска библиотека — под двете.
Kotlin Multiplatform клиент
Една обща кодова база за Android и iOS с VISCE архитектура, Composables UI и Lucide икони. Частните ключове никога не напускат устройството; всичко at rest е криптирано с ключове, извлечени от PIN-а, и зад биометрия.
Zero-knowledge Ktor relay
Kotlin/Ktor 3 сървър на PostgreSQL, който маршрутизира криптирани пликове само по устройство-получател: без социален граф, без идентичност на подателя, без следа от онлайн статус. Доставка в реално време през Server-Sent Events.
Kodium крипто ядро
Нашата чисто Kotlin имплементация на NaCl пакета плюс ML-KEM и ML-DSA, публикувана под Apache License 2.0. Същият код подписва токени на сървъра и запечатва съобщения на телефона.
Proof-of-possession автентикация
Клиентите подписват краткоживеещи токени с хибридните си ключове за идентичност; сървърът ги проверява с anti-replay nonce проследяване и никога не пази парола, телефон или имейл.
Push без изтичане на данни
APNs и FCM събуждат приложението, без да носят съдържание или подател; прикачените файлове пътуват като анонимни, криптирани blob-ове с TTL.
Федерация по дизайн
Протоколът е така направен, че частен relay да обменя съобщения с публичната мрежа, вместо да е остров. Self-hosting е в разработка; днес всички са на публичния relay, опериран от ЕС.
На открито
Проверимо, а не декларирано
- ●Whitepaper. Протоколът — идентичност, proof-of-possession автентикация, PQXDH обмен на ключове, криптиране на payload, групов fan-out, zero-knowledge маршрутизация, прикачени файлове и push — е описан в публичен документ.
- ●Threat model. Публикувано изявление какво Keylane не защитава, за да не разчита никой на него в грешна ситуация.
- ●Прозрачност. Transparency report, warrant canary, политика за разкриване на уязвимости със safe-harbour условия, security.txt, разкриване на финансирането и публичен roadmap.
- ●Известните ограничения, казани направо. Все още няма завършен независим security одит (възлага се), пълният клиентски код още не е публикуван и няма десктоп клиент. Всичко е в roadmap-а и в changelog-а.
Вземете Keylane
Безплатно в Google Play и App Store. Продуктов сайт, документация и changelog на keylane.app; инженерната история е на страницата на проекта Keylane.