Neler var
Keylane’in yaptığı altı şey
Açık beta, davet kodunun kalktığı anlamına geliyor: herkes uygulamayı kurup bir kimlik oluşturabilir. Aldıkları şey, kapalı beta boyunca bizim de kullandığımız ürün.
Aradaki hiç kimse okuyamaz
Mesajlar, dosyalar ve aramalar telefondan çıkmadan önce şifrelenir ve yalnızca alıcı açabilir. Bunu açan bir düğme yok, çünkü hiç kapalı değil.
Telefon numarası, e-posta, hesap yok
İlk açılış cihazda bir anahtar üretir ve o anahtar kimliktir. Kayıt yok, doğrulama yok, kullanıcı hakkında saklayacağımız hiçbir şey yok.
Alınmaya değer hiçbir şey bilmeyen relay
Sunucular açamadıkları mühürlü zarflar taşır ve kimin gönderdiğini kaydetmez. Teslim edilmemiş zarflar teslimatta ya da en geç 14 gün sonra silinir.
Kuantum bilgisayarlara hazır
Her sohbet hibrit bir el sıkışmayla başlar — klasik X25519 ile post-kuantum ML-KEM — ve grup mesajları aynı şekilde sarılır. Kimlik anahtarları Ed25519 ile ML-DSA.
Kilitli, kilitli demektir
Uygulamayı kilitlemek, saklanan mesajları koruyan donanım anahtarını Secure Enclave veya Keystore içinde yok eder; yalnızca PIN onu yeniden üretir. El konulan, ekranı kilitli bir telefon sadece şifreli metin verir.
Gerçekten seçeceğiniz bir uygulama
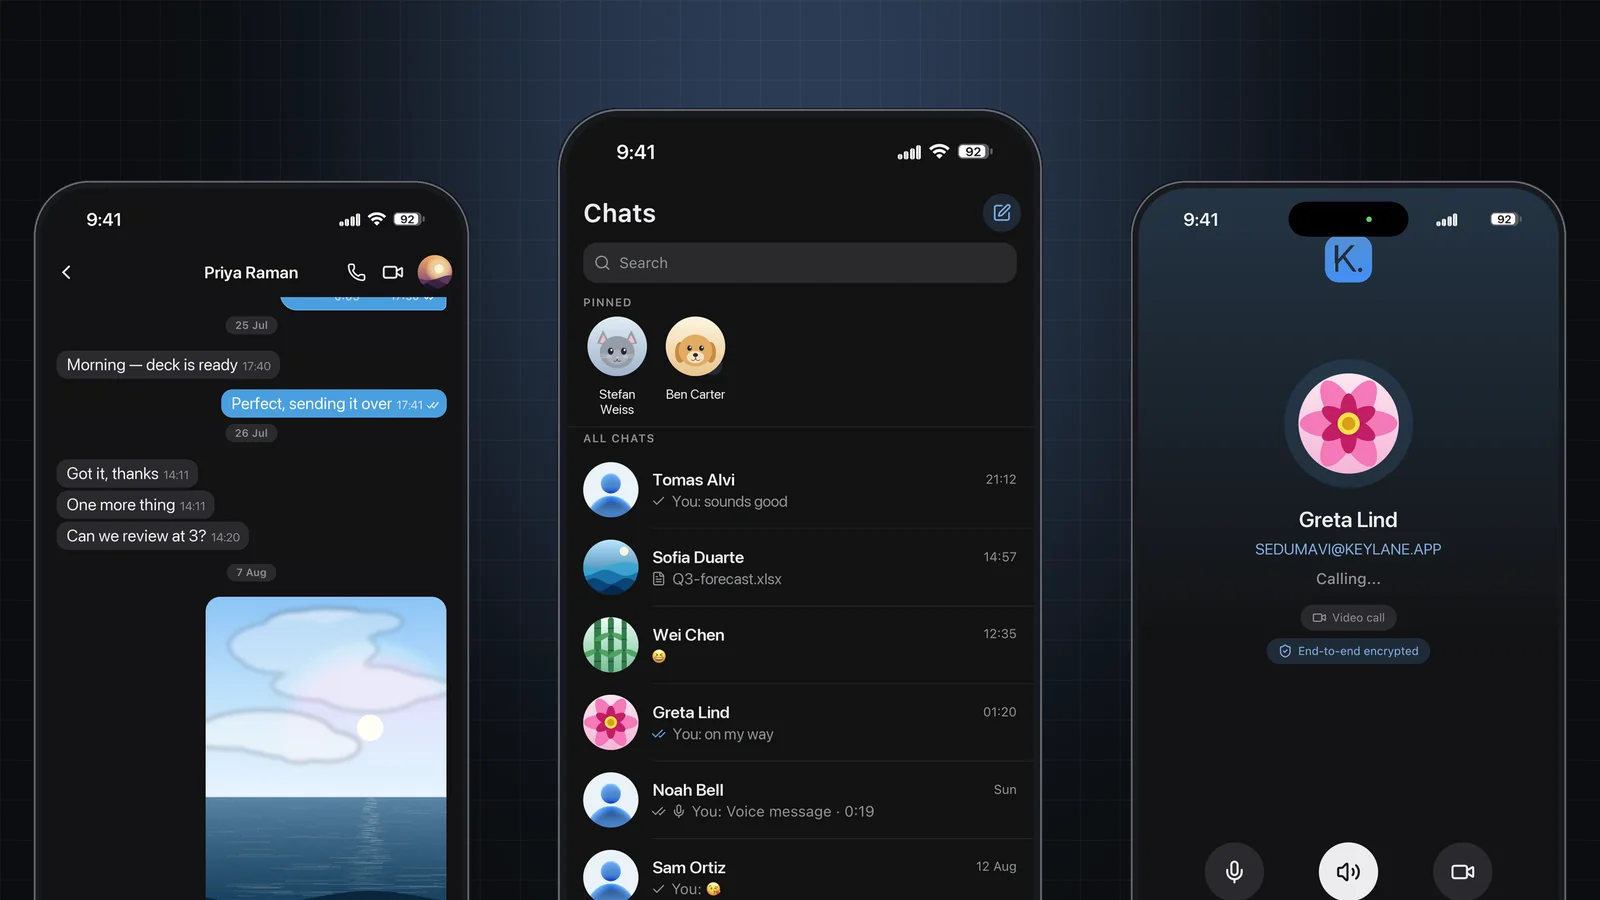
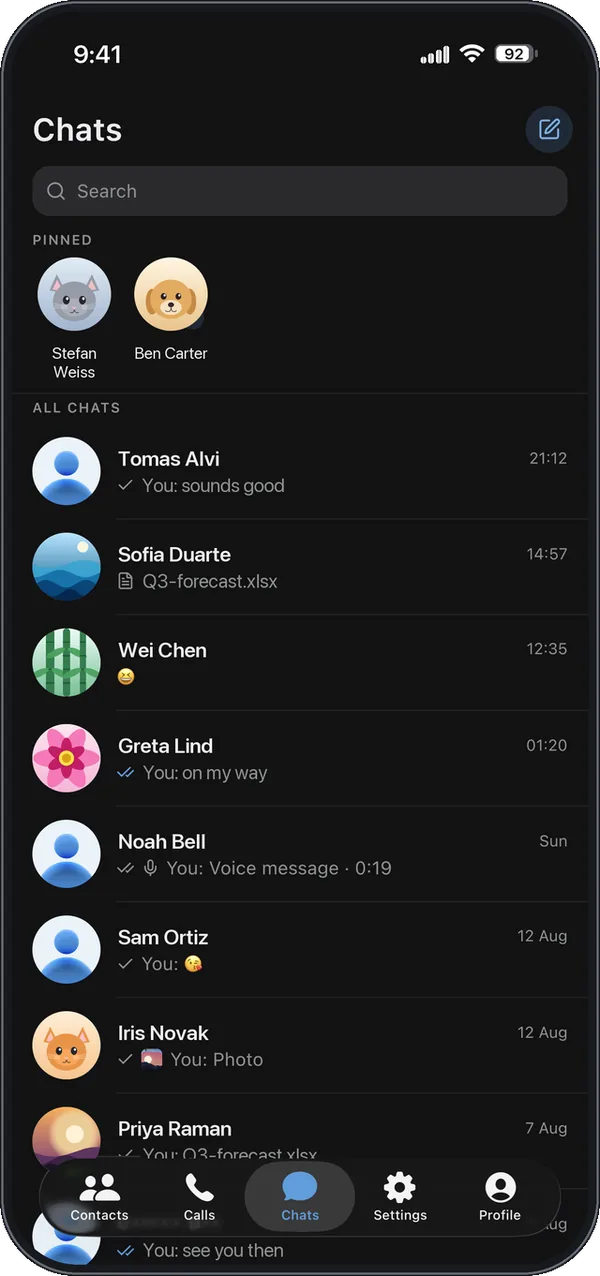
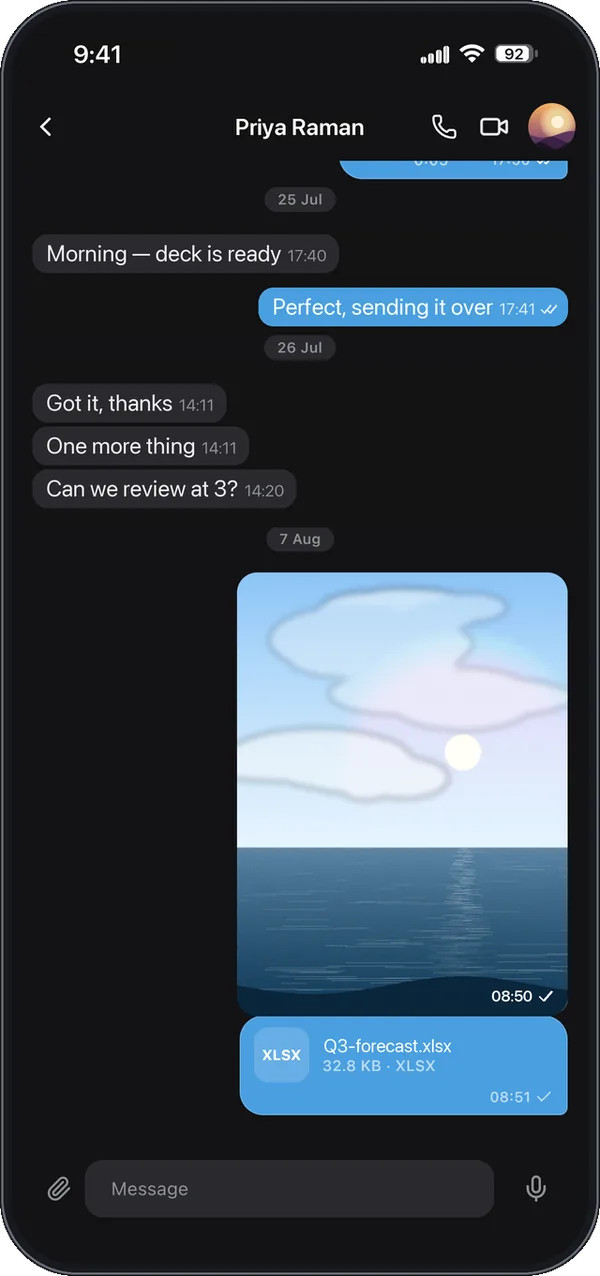
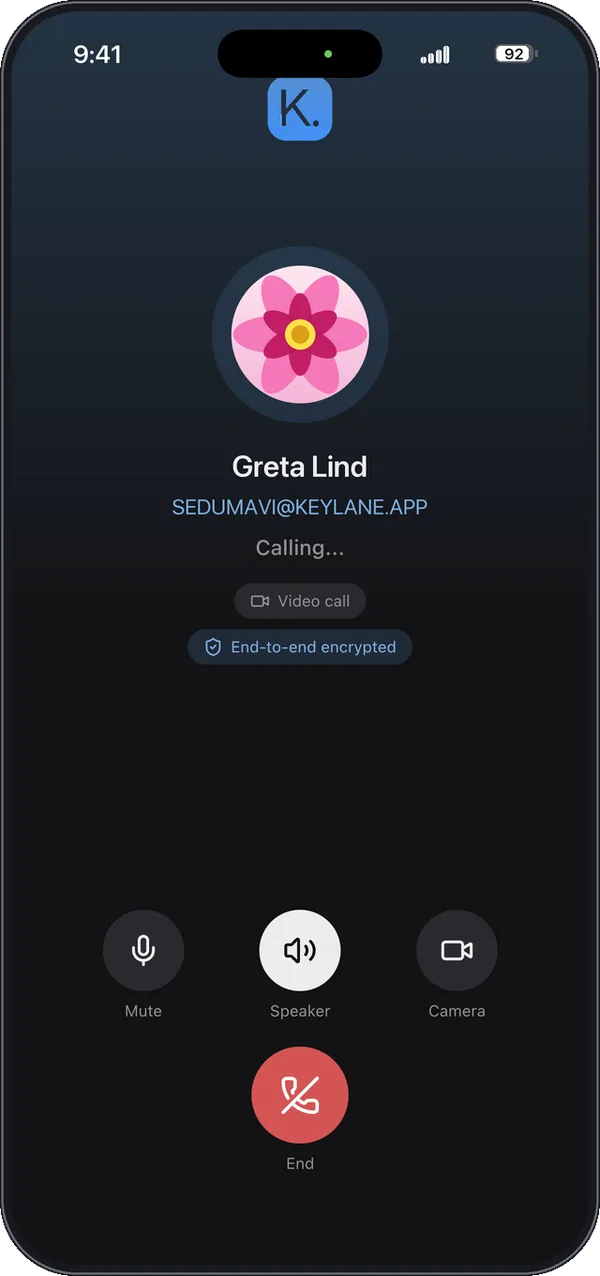
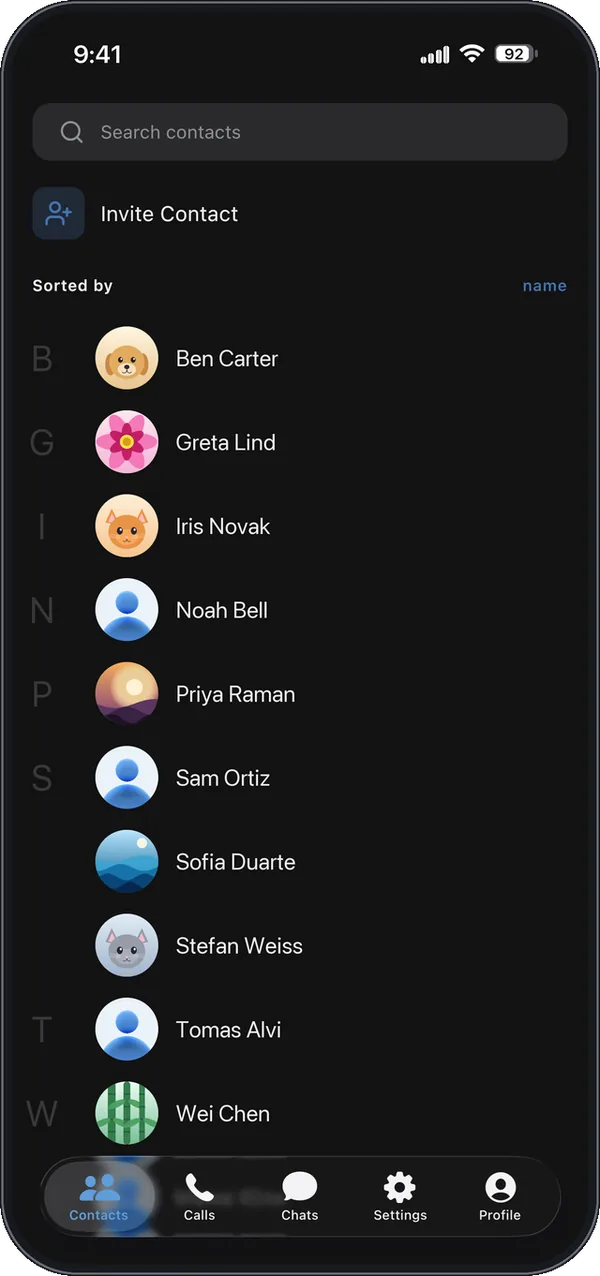
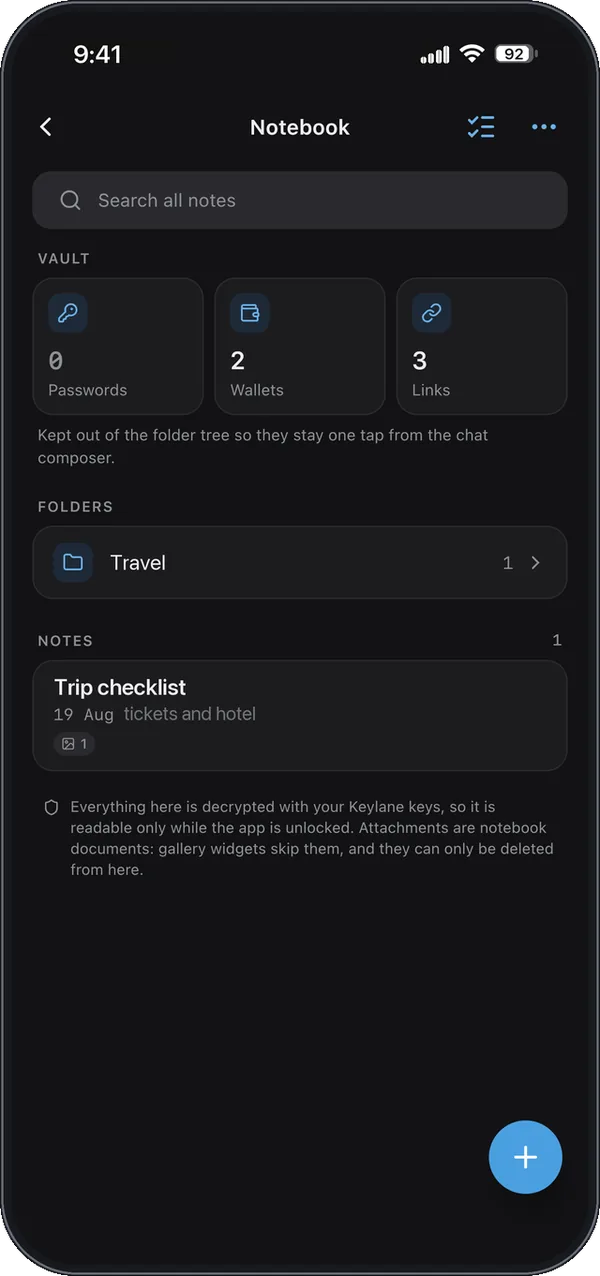
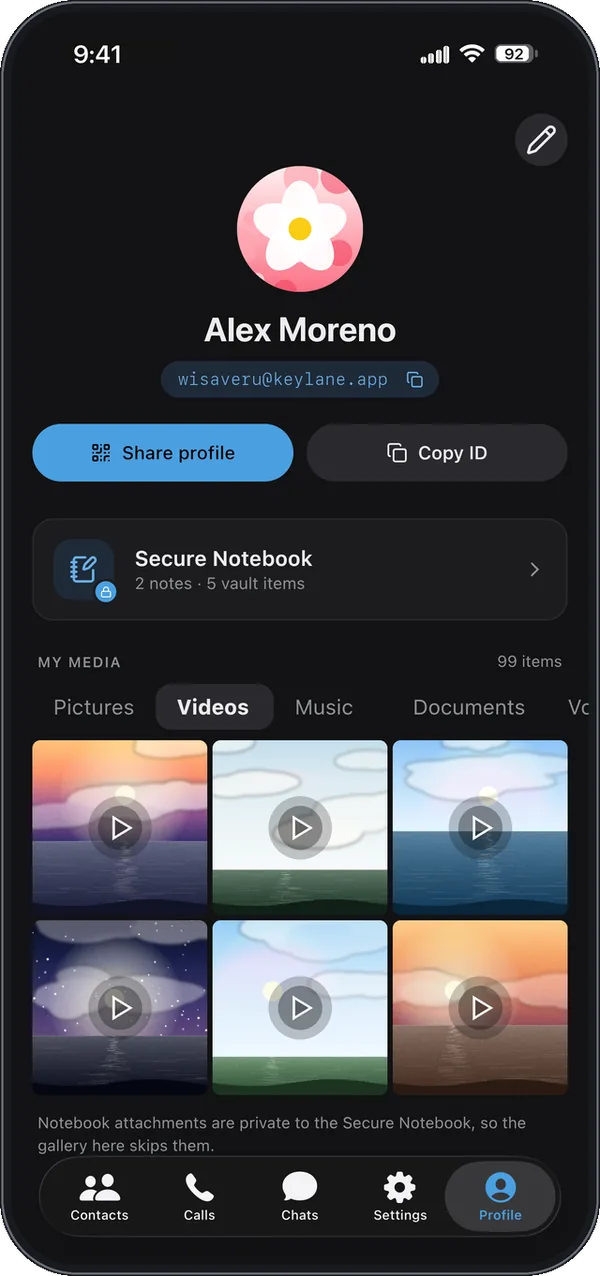
Sohbetler, fotoğraflar ve dosyalar, şifreli sesli ve görüntülü aramalar, telefon numarasız kişiler ve güvenli not defteri ile kasa — ana akım bir mesajlaşma uygulamasının cilasıyla.
Ekranlar
iOS’ta Keylane
Kaputun altında
İki Kotlin kod tabanı, tek kripto çekirdeği
Keylane, Livotov Labs tarafından uçtan uca Kotlin ile geliştirildi: Android ve iOS için Compose Multiplatform UI’lı bir Kotlin Multiplatform uygulaması, bir Ktor relay sunucusu ve ikisinin de altında Kodium — açık kaynaklı, saf Kotlin kriptografi kütüphanemiz.
Kotlin Multiplatform istemci
VISCE mimarisi, Composables UI ve Lucide ikonlarıyla Android ve iOS için tek ortak kod tabanı. Özel anahtarlar cihazdan asla çıkmaz; duran her veri PIN’den türetilen anahtarlarla şifrelenir ve biyometriyle korunur.
Zero-knowledge Ktor relay
Şifreli zarfları yalnızca hedef cihaza göre yönlendiren, PostgreSQL üzerinde bir Kotlin/Ktor 3 sunucusu: sosyal graf yok, gönderen kimliği yok, çevrimiçi durum izi yok. Server-Sent Events üzerinden gerçek zamanlı teslimat.
Kodium kripto çekirdeği
NaCl paketinin saf Kotlin uygulaması artı ML-KEM ve ML-DSA, Apache License 2.0 altında yayınlandı. Aynı kod sunucuda token imzalar, telefonda mesaj mühürler.
Proof-of-possession kimlik doğrulama
İstemciler kısa ömürlü token’ları hibrit kimlik anahtarlarıyla imzalar; sunucu anti-replay nonce takibiyle doğrular ve asla şifre, telefon numarası ya da e-posta tutmaz.
Gizliliği koruyan push
APNs ve FCM uygulamayı içerik ya da gönderen taşımadan uyandırır; ekler anonim, TTL ile temizlenen şifreli blob’lar olarak gider.
Tasarım gereği federasyon
Protokol, özel bir relay’in bir ada oluşturmak yerine genel ağla mesaj alışverişi yapacağı şekilde kuruldu. Self-hosting geliştirme aşamasında; bugün herkes AB’den işletilen genel relay üzerinde.
Açıkta
İddia değil, doğrulanabilir
- ●Whitepaper. Protokol — kimlik, proof-of-possession kimlik doğrulama, PQXDH anahtar değişimi, payload şifreleme, grup fan-out, zero-knowledge yönlendirme, ekler ve push — herkese açık bir belgede tanımlı.
- ●Tehdit modeli. Keylane’in neye karşı korumadığını açıkça belirten yayınlanmış bir bildirim; kimse ona yanlış durumda güvenmesin diye.
- ●Şeffaflık. Şeffaflık raporu, warrant canary, safe-harbour koşullu zafiyet bildirimi politikası, security.txt, fon açıklaması ve herkese açık yol haritası.
- ●Bilinen sınırlamalar, açıkça. Henüz tamamlanmış bağımsız bir güvenlik denetimi yok (biri sipariş ediliyor), istemcinin tam kaynak kodu henüz yayınlanmadı ve masaüstü istemcisi yok. Hepsi yol haritasında ve changelog’da.
Keylane’i edinin
Google Play ve App Store’da ücretsiz. Ürün sitesi, dokümantasyon ve changelog keylane.app’te; mühendislik hikayesi Keylane proje sayfasında.